
Segurança
Como identificar golpes em criptomoedas
Golpe em cripto não se apresenta como golpe — se apresenta como pressa. Os formatos que mais pegam, a regra sem exceção e o que fazer se já caiu.
O sinal que separa golpe de oportunidade
Resposta direta: golpe em cripto quase nunca se apresenta como golpe — ele se apresenta como pressa. A oferta legítima continua existindo amanhã. A fraudulenta precisa que você decida agora, porque o intervalo entre a promessa e a conferência é o único lugar onde ela sobrevive.
Esse é o teste que funciona para todos os formatos abaixo, inclusive os que ainda não existem: se a proposta perde o valor caso você espere 24 horas para verificar, o problema não é a espera.
Por que gente experiente também cai
A ideia de que golpe pega desatento é confortável e errada. Em fevereiro de 2025 a Bybit — uma das maiores corretoras do mundo, operada por profissionais — perdeu cerca de US$ 1,4 a 1,5 bilhão (401 mil ETH) no maior roubo cripto já registrado. O ataque comprometeu a interface de assinatura de uma carteira fria multisig durante uma transferência de rotina.
Só no primeiro semestre de 2026, a firma de segurança CertiK contabilizou 344 ataques ao setor, com US$ 1,3 bilhão em perdas.
Se a defesa fosse atenção, esses números seriam menores. A defesa é processo: uma regra que você segue mesmo quando está com pressa, especialmente quando está com pressa.
Os seis formatos que mais aparecem
1. Falso suporte no privado. Você reclama de um problema num grupo público e recebe uma mensagem direta em minutos, com foto e nome parecidos com os do suporte real. Suporte legítimo não inicia conversa no privado. Nenhum.
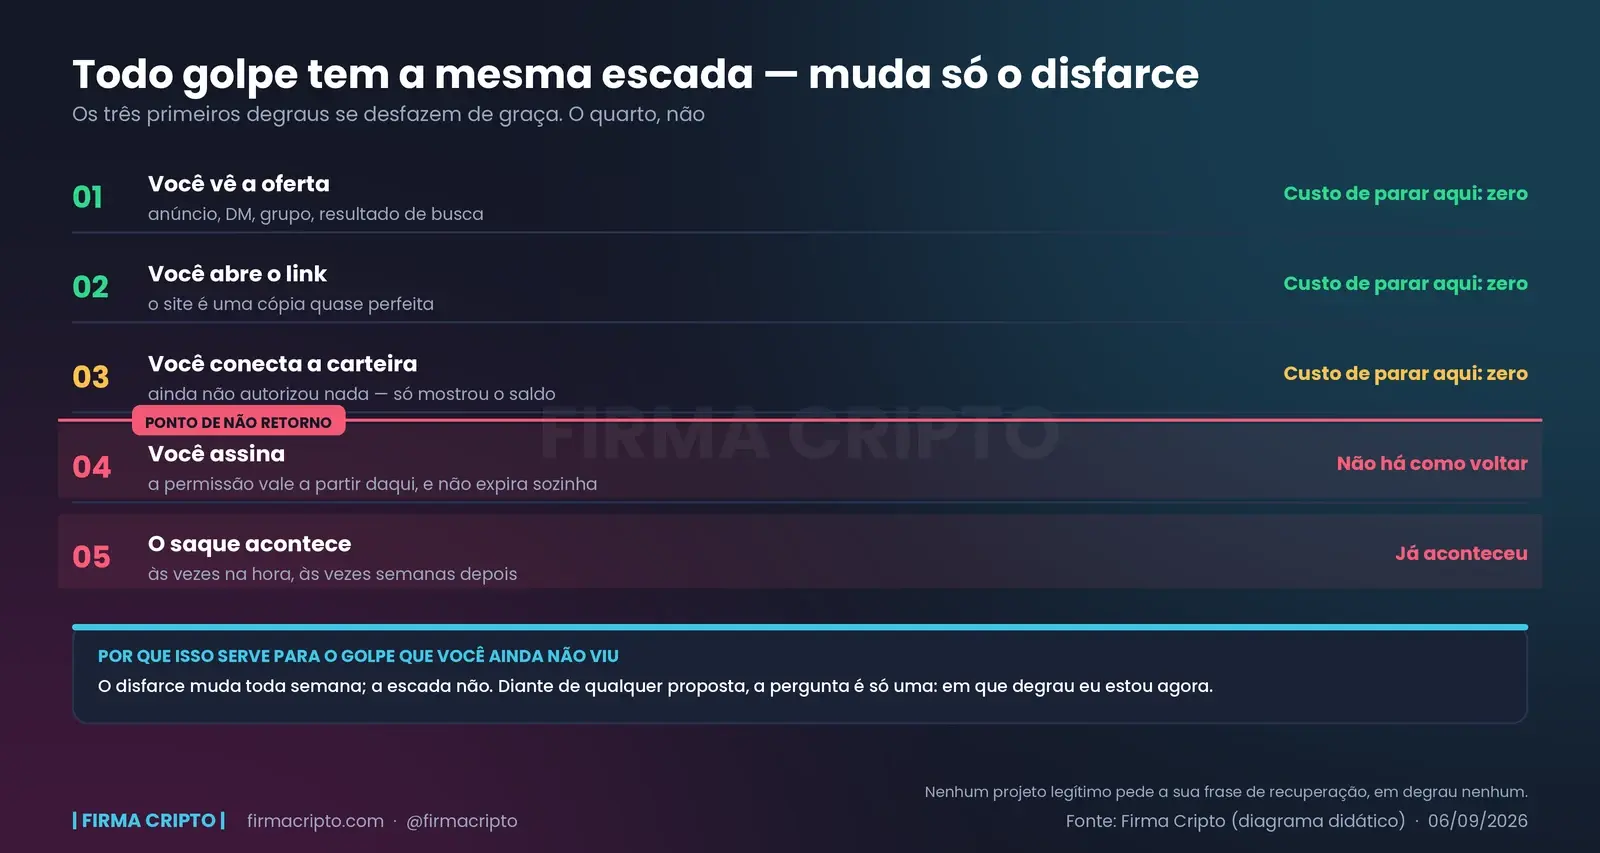
2. Site clonado. Domínio quase idêntico ao oficial — uma letra trocada, um hífen a mais, um .com que virou outra terminação. Chega por link patrocinado, por DM ou por resultado de busca. Conectar a carteira nele já basta para o estrago começar.
3. Aprovação maliciosa. Você não entrega a chave: você assina uma permissão. O contrato ganha autorização para mover seus tokens, e o saque acontece dias depois, quando ninguém está olhando. É o golpe que mais se disfarça de coisa normal, porque assinar é o que você faz o tempo todo.
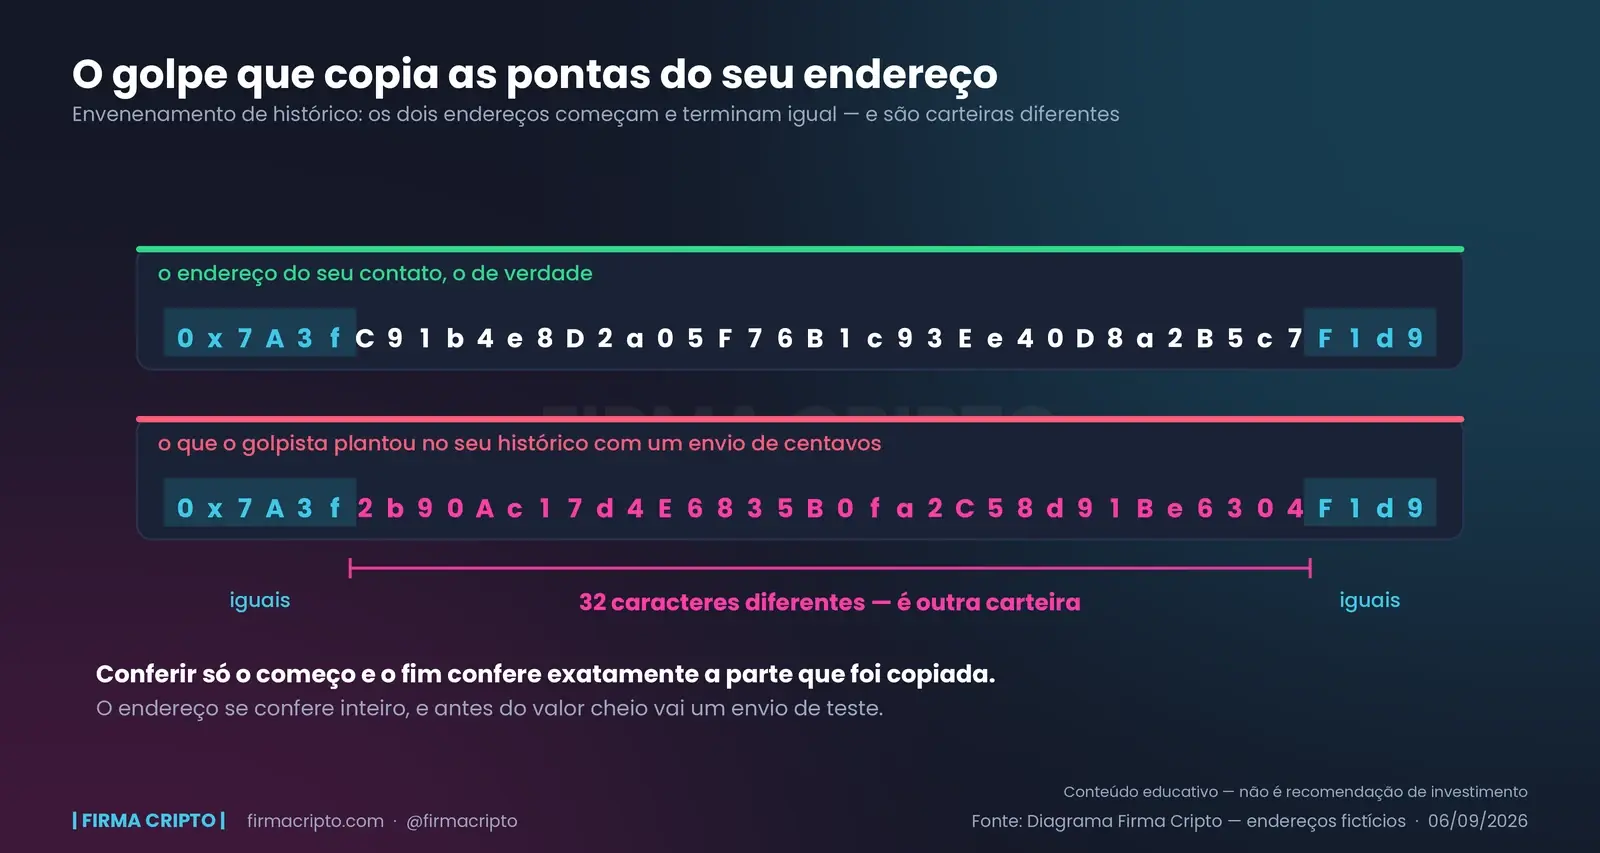
4. Envenenamento de endereço. O golpista envia uma transação de valor irrisório a partir de um endereço com os mesmos primeiros e últimos caracteres do seu contato real. Da próxima vez que você copiar do histórico, copia o dele. Por isso a regra de conferir o endereço inteiro, e não só as pontas.
5. Airdrop que exige alguma coisa. Nenhum projeto legítimo pede que você envie cripto para "ativar" a elegibilidade, nem pede sua frase de recuperação. Se está sendo cobrado para receber algo grátis, você é o produto. Os formatos reais estão em o que é airdrop.
6. Drenagem de liquidez. O token existe, a pool existe, o gráfico sobe — e a equipe retira os dois lados da pool numa transação. O mecanismo está detalhado em o que é rug pull.
A regra que sozinha resolve a maior parte
Ninguém legítimo pede a sua frase de recuperação. Nunca. Em nenhuma hipótese.
Não existe verificação, sorteio, migração de rede, atualização de carteira, resgate de conta bloqueada ou suporte técnico que precise dela. Quem tem a seed tem a carteira inteira, sem precisar do seu aparelho e sem precisar de você — é isso que ela é, e está explicado em o que é seed phrase.
Essa regra não tem exceção. Se você encontrar uma situação que parece ser a exceção, você encontrou o golpe.
O que conferir antes de assinar
A assinatura é o momento em que o dano se torna irreversível, porque contrato inteligente executa e não desfaz. Cinco conferências, na ordem:
- O domínio, caractere por caractere. Digite você mesmo ou use um favorito salvo. Não chegue pelo link.
- O que a transação faz, não o que a tela promete. Carteiras como a Rabby simulam a operação e mostram as mudanças de saldo antes da assinatura.
- O escopo da permissão. Aprovação ilimitada para um contrato desconhecido é o cheque em branco da cripto.
- O endereço de destino inteiro, e um envio de teste com valor baixo antes do valor real.
- A rede. Endereço certo na rede errada costuma significar fundo perdido.
Depois, periodicamente: revogar aprovações antigas que você não usa mais. O checklist de segurança traz a rotina completa.
Se já aconteceu: as primeiras horas
Recuperação é rara, e vale dizer isso com todas as letras em vez de vender esperança. Mas há o que fazer para conter:
- Revogue as aprovações do contrato envolvido, antes de qualquer outra coisa.
- Mova o que sobrou para uma carteira nova, gerada em aparelho limpo. Se a seed foi exposta, a carteira antiga está perdida — mesmo que ainda tenha saldo agora.
- Registre boletim de ocorrência. Sem registro formal, nenhuma investigação começa.
- Avise a corretora se os fundos passaram por uma: endereços marcados às vezes travam saques.
- Não procure "serviços de recuperação". O segundo golpe costuma vir vestido de socorro para o primeiro.
O que não existe
Não existe rendimento garantido, não existe operação sem risco e não existe robô que só ganha. Não existe pressa legítima para transferir dinheiro. E não existe motivo pelo qual alguém precise da sua frase de recuperação.
Quando uma dessas coisas aparecer, você não está diante de uma oportunidade rara. Está diante da parte do roteiro em que se espera que você não confira.
Conteúdo de caráter educacional, sem recomendação personalizada de investimento. Criptoativos são voláteis e envolvem risco de perda.
Fontes
Quer guardar para ler depois? Receba este artigo por e-mail.
Conteúdo relacionado
Material gratuito
Checklist de Segurança Cripto (PDF grátis)
A maioria das perdas em cripto vem de erro evitável, não de azar. Receba o checklist e rode antes da sua próxima transação.
- Carteira e chaves: como blindar seed e cold storage
- Transações e contratos: evitar address poisoning e approvals maliciosos
- Golpes e rotina: o hábito que evita a perda irreversível

Prefere acompanhar no dia a dia? Entre na comunidade aberta no Telegram — ou peça seus 7 dias na Guilda VIP, por nossa conta e com acesso por aprovação.